Raport incydentu DDoS dla Krajowego Systemu Cyberbezpieczeństwa (KSC) - jak LiveShield dokumentuje atak
LiveShield, system anty-DDoS dla operatorów ISP, od wersji Managera 1.2.0 generuje raport KSC z wykrytych ataków w formacie CSV i PDF. Raport zawiera 18 pól opisanych po polsku - m.in. czas wykrycia, czas do pierwszej reguły filtrowania, wektor ataku, wolumen, cele i zastosowane reguły BGP FlowSpec oraz blackholing - i stanowi materiał, na którym operator może oprzeć zgłoszenie incydentu w ramach Krajowego Systemu Cyberbezpieczeństwa (KSC). LiveShield nie składa zgłoszenia za operatora i nie zastępuje jego oceny prawnej - dostarcza uporządkowane dane o ataku.
Czym jest Krajowy System Cyberbezpieczeństwa i kogo dotyczy w sektorze telekomunikacyjnym?
Krajowy System Cyberbezpieczeństwa (KSC) to system określony ustawą o krajowym systemie cyberbezpieczeństwa, która w Polsce wdraża dyrektywę NIS2. Nowelizacja z 23 stycznia 2026 r. (Dz.U. 2026 poz. 252) weszła w życie 3 kwietnia 2026 r. Według Urzędu Komunikacji Elektronicznej przedsiębiorcy komunikacji elektronicznej stali się dzięki niej częścią krajowego systemu cyberbezpieczeństwa, wraz z wynikającymi z tego prawami i obowiązkami, a Prezes UKE jest organem właściwym dla podsektora komunikacji elektronicznej.
Dla operatorów internetowych oznacza to konieczność zapoznania się z obowiązkami dotyczącymi zarządzania incydentami. To, jakie dokładnie obowiązki dotyczą konkretnej firmy, zależy od jej sytuacji, dlatego warto je potwierdzić z prawnikiem lub z UKE.
Jakie terminy zgłaszania incydentów przewiduje ustawa o KSC?
Według opracowań dotyczących ustawy zgłoszenie przebiega w trzech etapach: wczesne ostrzeżenie do 24 godzin od wykrycia incydentu, zgłoszenie incydentu poważnego do 72 godzin od wykrycia oraz raport końcowy do miesiąca od zgłoszenia w terminie 72 godzin. [DO WERYFIKACJI w tekście ustawy przed publikacją] Zgłoszenia trafiają do właściwego zespołu CSIRT.
Z punktu widzenia operatora istotne jest to, że kluczowe dane o ataku - kiedy się zaczął, jakim wektorem, jak duży był wolumen i co zrobiono - trzeba mieć pod ręką szybko, a nie odtwarzać ich z logów po fakcie.
Czy każdy atak DDoS jest incydentem podlegającym zgłoszeniu?
Nie automatycznie. To, czy dane zdarzenie spełnia kryteria incydentu poważnego, zależy od zapisów ustawy i skutków dla świadczonych usług, a ocenę tę dokonuje operator. Raport KSC w LiveShield nie rozstrzyga tej kwestii. Pozwala natomiast oprzeć decyzję na faktach, ponieważ zestawia wszystkie wykryte ataki z czasem trwania, wolumenem i informacją, jak szybko zadziałała mitygacja.
Co zawiera raport KSC generowany przez LiveShield?
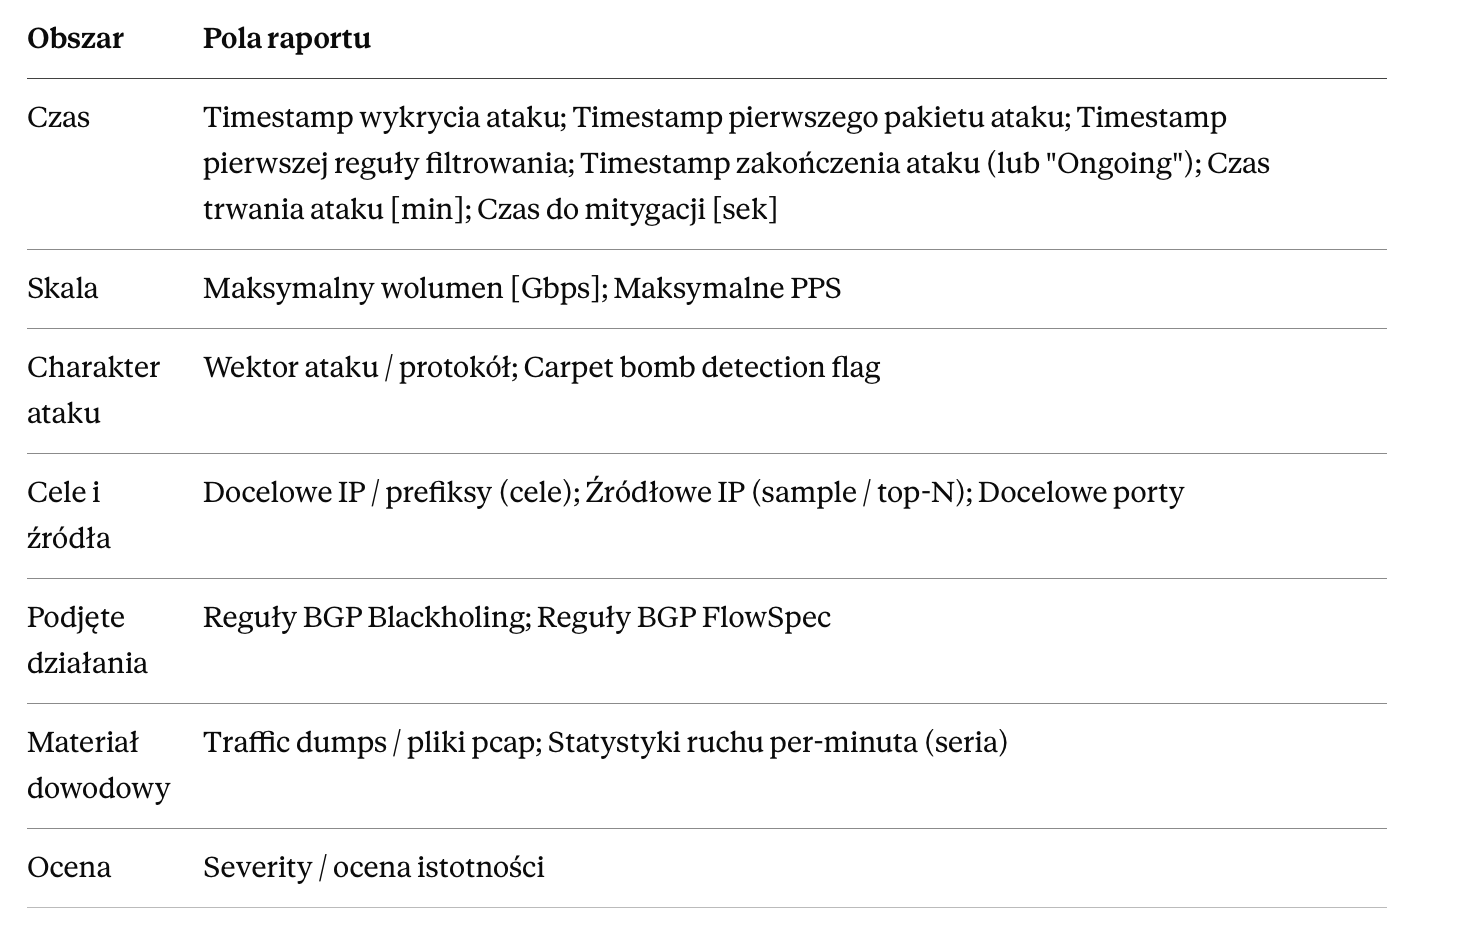
Raport obejmuje 18 pól. W eksporcie CSV mają polskie nagłówki, a w PDF trafiają do szczegółowej tabeli incydentów w układzie poziomym. Pola można pogrupować tematycznie:
Jak wygenerować raport KSC w LiveShield krok po kroku?
Raport generuje się w panelu Managera, w menu Reporting, na karcie Generate:
- Ustaw zakres dat w polach Date from i Date to. Domyślnie wybrane są ostatnie 24 godziny, a dostępne skróty to 24h, 72h i 30d.
- Przejrzyj podgląd ataków, który ładuje się automatycznie po zmianie dat. Atak jest widoczny, jeśli nakłada się na wybrany zakres, także gdy wciąż trwa.
- Odznacz ataki, których nie chcesz uwzględniać.
- Wybierz format CSV lub PDF.
- Kliknij Generate KSC report.
Podgląd pokazuje też liczbę wybranych ataków, liczbę ataków trwających, maksymalny wolumen i średni czas od wykrycia do pierwszej reguły filtrowania. Funkcja wymaga Managera 1.2.0 lub nowszego, a w raporcie pojawiają się tylko ataki, do których użytkownik ma dostęp.
Jak LiveShield ocenia istotność ataku (Severity)?
Istotność wynika ze szczytowego wolumenu ataku. Domyślnie atak o wolumenie od 10 Gbps jest oznaczany jako High, od 1 Gbps jako Medium, a poniżej tej wartości jako Low. Administrator może zmienić oba progi w zakładce Settings, w sekcji Report Configuration, przy czym próg High musi być wyższy niż Medium. Zmiany obowiązują od razu dla nowych podglądów i eksportów.
Warto pamiętać, że jest to klasyfikacja robocza oparta na wolumenie. Nie jest tożsama z prawną definicją incydentu poważnego.
Jak dane z raportu pomagają przygotować zgłoszenie do CSIRT?
Raport nie jest formularzem zgłoszeniowym, ale zawiera informacje, o które zwykle pytają zgłoszenia incydentów. Przykładowo:
- przy pierwszym zgłoszeniu przydają się czas wykrycia, czas pierwszego pakietu, informacja czy atak trwa oraz wektor ataku,
- przy zgłoszeniu szczegółowym wolumen, PPS, cele, źródła, porty, zastosowane reguły FlowSpec i blackholing oraz pliki pcap,
- przy raporcie końcowym czas trwania, czas do mitygacji oraz minutowa seria statystyk ruchu.
Treść i formę zgłoszenia ustala operator, zgodnie z wymaganiami właściwego zespołu CSIRT.
Dlaczego dokumentacja ataku powinna iść w parze z ochroną on-premise?
Dane w raporcie pochodzą z tej samej infrastruktury, która atak wykrywa i mityguje. LiveShield działa on-premise: analiza ruchu i mitygacja odbywają się lokalnie, w sieci operatora, a reguły FlowSpec i blackholing (RTBH) są generowane automatycznie, bez przekierowywania ruchu na zewnątrz. Raport opisuje więc rzeczywisty przebieg ataku w sieci operatora, razem z czasem do pierwszej reguły filtrowania, który system mierzy dla każdego incydentu.
Czego raport KSC w LiveShield nie robi?
Raport nie składa zgłoszenia do CSIRT, nie zastępuje opinii prawnej i nie rozstrzyga, czy dane zdarzenie jest incydentem poważnym. Jest generowany na żądanie, na podstawie ataków zapisanych w systemie. Jego rolą jest uporządkowanie danych o atakach, tak aby operator nie musiał ich odtwarzać ręcznie.
Podsumowanie
Raport KSC w LiveShield, dostępny od Managera 1.2.0, zamienia zapisane w systemie dane o atakach DDoS w uporządkowany dokument CSV lub PDF z 18 polami opisującymi czas, skalę, charakter ataku, cele, źródła, podjęte reguły i materiał dowodowy. Daje operatorom objętym Krajowym Systemem Cyberbezpieczeństwa (KSC) gotową podstawę do przygotowania zgłoszenia incydentu, a decyzje dotyczące jego kwalifikacji i treści pozostają po stronie operatora.
Najczęściej zadawane pytania
Co to jest raport KSC w LiveShield? To raport z wykrytych ataków DDoS, generowany w panelu Managera w formacie CSV lub PDF. Zawiera 18 pól z polskimi nagłówkami, m.in. czas wykrycia, czas do mitygacji, wektor ataku, wolumen oraz zastosowane reguły FlowSpec i blackholing.
Co oznacza skrót KSC? KSC to Krajowy System Cyberbezpieczeństwa, określony ustawą o krajowym systemie cyberbezpieczeństwa. Nowelizacja tej ustawy weszła w życie 3 kwietnia 2026 r. i objęła m.in. przedsiębiorców komunikacji elektronicznej.
Czy LiveShield samodzielnie zgłasza incydent do CSIRT? Nie. LiveShield dostarcza dane o ataku w formie raportu, a zgłoszenie incydentu składa operator.
Czy każdy atak DDoS trzeba zgłaszać w ramach KSC? Nie automatycznie. Zależy to od kryteriów określonych w ustawie i od skutków zdarzenia dla usług operatora, a ocena należy do operatora. W razie wątpliwości warto skonsultować ją z prawnikiem.
Czy można zmienić progi istotności ataku w raporcie? Tak. Administrator ustawia progi High i Medium w zakładce Settings, w sekcji Report Configuration. Domyślnie wynoszą one 10 Gbps i 1 Gbps.
Czy raport KSC można wygenerować tylko dla wybranych ataków? Tak. Po wybraniu zakresu dat w podglądzie można odznaczyć ataki, które nie mają znaleźć się w raporcie.