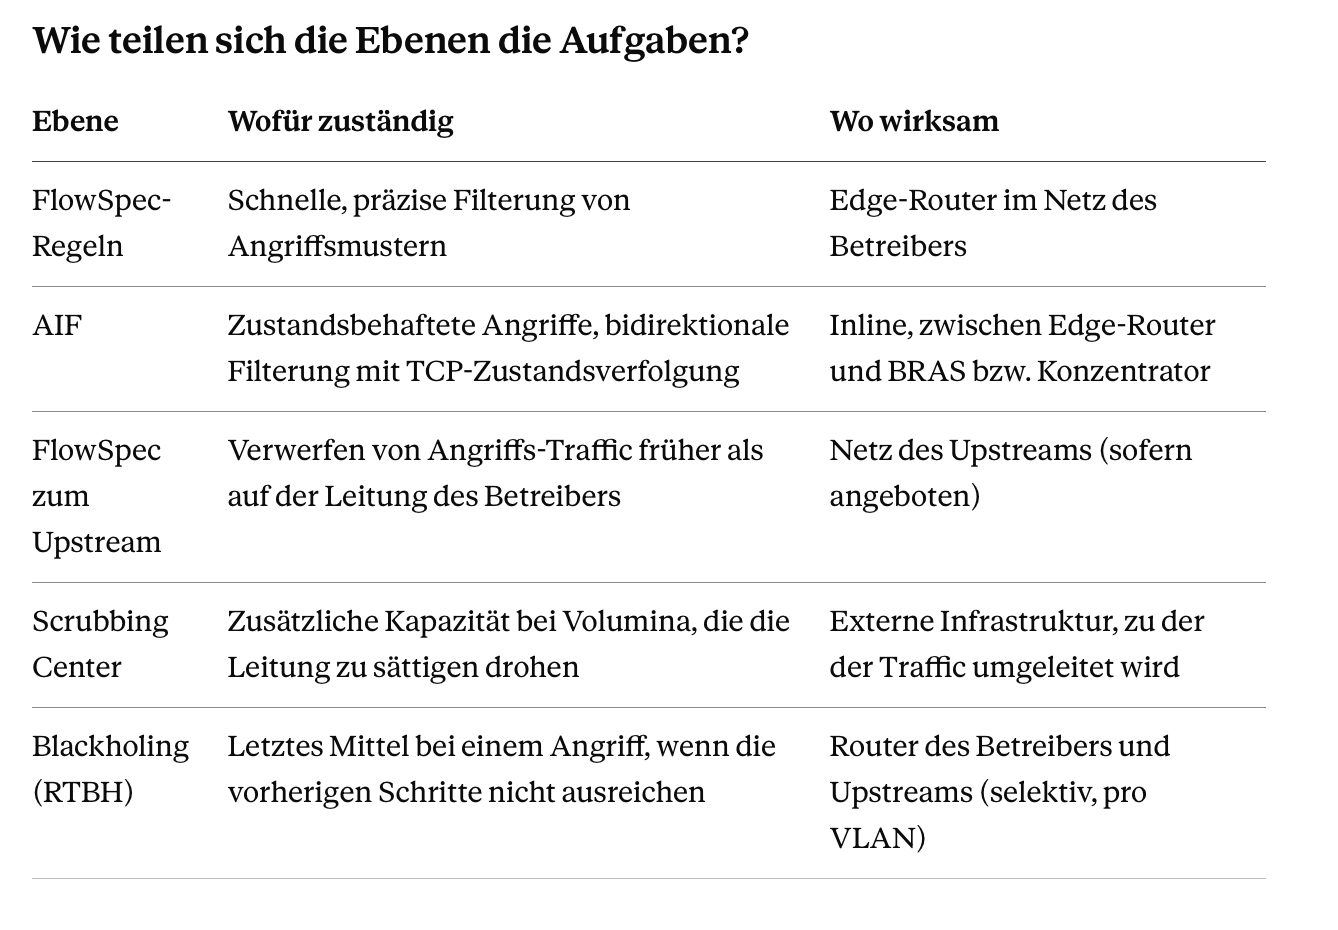
Wirksamer DDoS-Schutz eines ISP-Betreibers besteht in der Regel aus mehreren Ebenen. Die erste arbeitet lokal im Netz des Betreibers: LiveShield erkennt den Angriff anhand einer Kopie des Traffics und setzt BGP-FlowSpec-Filterregeln, während AIF den Traffic bidirektional filtert und den Zustand der TCP-Verbindungen verfolgt. Die zweite sind Signale an den Upstream - FlowSpec oder, als letztes Mittel, Blackholing (RTBH), sofern der Upstream dies anbietet. Die dritte ist das Scrubbing Center, also eine externe Infrastruktur mit großer, aggregierter Bandbreite, an die sich der Traffic für das angegriffene Präfix umleiten lässt, wenn das Angriffsvolumen die Leitung zu sättigen droht. Die Ebenen konkurrieren nicht miteinander - jede ist für eine andere Dimension des Angriffs zuständig: Präzision der Filterung oder Kapazität.
Warum sollte DDoS-Schutz im Netz des Betreibers beginnen?
Lokaler Schutz hat drei Eigenschaften, die keine externe Ebene ersetzen kann: Er reagiert im Netz des Betreibers ohne zusätzlichen Hop im Pfad, gibt dem Betreiber volle Kontrolle über die Regeln und erfordert nicht, Traffic aus dem Netz herauszuleiten. Bei der überwiegenden Mehrheit der Angriffe, mit denen ISP-Betreiber konfrontiert sind, ist eine präzise Regel, die wenige Sekunden nach der Erkennung gesetzt wird, die einfachste und schnellste Lösung.
Deshalb ist in einer mehrstufigen Architektur der lokale Schutz der Ausgangspunkt. Die übrigen Ebenen erweitern ihn dort, wo die lokalen Mechanismen keinen Einfluss auf das haben, was außerhalb des Betreibernetzes geschieht.
Wie schützt LiveShield das Netz lokal?
LiveShield analysiert eine Kopie des Traffics (SPAN/TAP) und befindet sich daher nicht im Produktionspfad. Wird für ein Präfix, eine Adresse oder ein Subnetz ein Schwellenwert überschritten, erzeugt es Regeln in einer festen Reihenfolge: zuerst BGP FlowSpec als Hauptmechanismus. Selektives Blackholing (RTBH) ist immer das letzte Mittel - bei einem Angriff wird es erst aktiviert, wenn die vorherigen Schritte nicht ausreichen, da es den gesamten Traffic zur betroffenen Adresse verwirft. Die bps- und pps-Schwellenwerte lassen sich getrennt für einzelne IP-Adressen und für das gesamte Subnetz festlegen, sodass auch auf viele Adressen verteilte Angriffe (Carpet Bombing) erkannt werden.
Dieser Ansatz ist präzise, weil eine FlowSpec-Regel nur den Traffic trifft, der dem Angriffsmuster entspricht, während legitimer Traffic zur selben Adresse weiterfließt.
Wofür dient AIF und wie ergänzt es FlowSpec-Regeln?
AIF ist ein Element von LiveShield, das inline zwischen dem Edge-Router und dem BRAS bzw. Konzentrator platziert wird. Es filtert den Traffic bidirektional und verfolgt den Zustand der TCP-Verbindungen. Dadurch erkennt es Traffic, der nicht auftreten dürfte, etwa SYN-ACK-, ACK- oder RST-Pakete ohne vorheriges SYN, das aus dem Netz des Betreibers gesendet wurde. Das ist ein typisches Muster von Reflection-Angriffen, die sich mit einer einfachen Regel auf Basis von Adresse oder Port kaum beschreiben lassen. Der Betreiber kann Präfixe in einer Allowlist definieren, und AIF verfügt über Bypass-Modi.
AIF behandelt somit zustandsbehaftete Angriffe, bei denen der Verbindungskontext zählt. Die Kapazität der Upstream-Leitungen verändert es nicht - dafür sind die weiteren Ebenen zuständig.
Wie gelangen Regeln zum Upstream?
Bietet der Upstream FlowSpec oder RTBH an, kann LiveShield ihm Regeln senden, sodass der Angriffs-Traffic früher verworfen wird als auf der Leitung des Betreibers. Ob und unter welchen Bedingungen ein Upstream solche Signale annimmt, muss mit jedem Upstream einzeln geklärt werden.
Blackholing (RTBH) bleibt bei jedem Angriff das letzte Mittel: LiveShield greift erst dann darauf zurück, wenn die vorherigen Schritte, also die FlowSpec-Regeln und die übrigen Schutzmechanismen, nicht ausreichen. Wird es benötigt, steht eine selektive Variante zur Verfügung: Upstreams werden anhand von VLAN 802.1Q unterschieden, jeder hat eine eigene Blackholing-Community, und das Senden kann auf ausgewählte BGP-Router beschränkt werden. So entscheidet der Betreiber, an welchen Upstream das Signal für ein bestimmtes Präfix geht.
Wie ergänzt ein Scrubbing Center den lokalen Schutz?
Ein Scrubbing Center ist eine externe Infrastruktur, an die der auf die angegriffene Adresse gerichtete Traffic umgeleitet wird. Dort wird er von Angriffspaketen bereinigt, und der saubere Traffic kehrt ins Netz des Betreibers zurück. Sein Hauptvorteil ist die Kapazität: eine aggregierte Bandbreite, die um ein Vielfaches größer ist als die Leitungen eines einzelnen Betreibers.
Das ist in einem Szenario wichtig: wenn sich das Angriffsvolumen der Bandbreite der Betreiberleitungen nähert und diese zu sättigen droht. Die lokale Filterung wirkt auf Traffic, der das Netz bereits erreicht hat, und vergrößert daher nicht die Bandbreite am Eingang. Das Scrubbing Center übernimmt den Traffic vor diesem Punkt und liefert Kapazität, die das Netz nicht hat. Im Alltag, bei gewöhnlichen Angriffen, wird es nicht benötigt und sollte nicht der Standardpfad für den gesamten Traffic sein. Mehr zu den Unterschieden zwischen beiden Modellen finden Sie in unserem Artikel über die Zusammenarbeit von LiveShield mit einem Scrubbing Center.
Wie löst LiveShield die Umleitung des Traffics aus?
Die Umleitung zu einem Scrubbing Center ist in LiveShield eine Konfigurationsoption auf Seiten des Betreibers. Der Betreiber legt im Voraus fest, welche Präfixe umgeleitet werden sollen und zu welchem Scrubbing Center der Traffic gehen soll. Das System löst die Umleitung automatisch aus, wenn es einen Angriff erkennt und die festgelegten Schwellenwerte überschritten werden, nicht bei jedem Ereignis.
Es handelt sich nicht um eine fertige Integration mit einem bestimmten Anbieter. Die Art der Übergabe des Traffics wird an das Netz des Betreibers und die Absprachen mit dem Scrubbing Center angepasst, sodass der Betreiber seine Wahlfreiheit behält.
Wie lässt sich die Umleitung an die Leitungskapazität koppeln?
Über den Zeitpunkt der Umleitung entscheiden Schwellenwerte, die der Betreiber festlegt. Er kann sie so setzen, dass die Umleitung einsetzt, wenn sich der Traffic auf ein Präfix der Kapazität der Leitung nähert, und nicht bei jedem erkannten Angriff. Die Schwellenwerte lassen sich getrennt für einzelne Adressen und für ganze Subnetze festlegen.
So bewältigen die lokalen Regeln kleinere Angriffe, und das Scrubbing Center kommt erst bei Volumina ins Spiel, die für die Kapazität relevant sind. Die Rückführung des Traffics nach Ende des Angriffs kann automatisch erfolgen.
Kann bei der Umleitung ein eigenes Skript verwendet werden?
Ja. Die Umleitung lässt sich mit einem eigenen Skript des Betreibers umsetzen, das als Reaktion auf Ereignisse in LiveShield ausgeführt wird, etwa den Beginn oder das Ende eines Angriffs. LiveShield liefert kein eigenes, fertiges Skript - der Betreiber erstellt es passend zu seinem Netz und den Absprachen mit dem Scrubbing Center.
Wie bereitet man das Netz vor, damit beide Ebenen zusammenarbeiten?
Die Umleitung sollte geplant werden, bevor sie benötigt wird:
Wählen Sie die Präfixe aus, die von der Umleitung erfasst werden sollen.
Stimmen Sie mit dem Scrubbing Center die Art der Übergabe des Traffics ab und planen Sie sie gemeinsam mit der Netzkonfiguration.
Legen Sie die Volumen-Schwellenwerte in Bezug auf die Leitungskapazität fest, getrennt für Adressen und Subnetze.
Klären Sie mit den Upstreams, ob sie FlowSpec oder RTBH annehmen, und bereiten Sie selektives Blackholing als letztes Mittel vor, falls die vorherigen Schritte nicht ausreichen.
Testen Sie das Ganze an einem ausgewählten Präfix und legen Sie das Verfahren für die Rückführung des Traffics fest.
Bei jeder Umleitung sollte die Änderung des Traffic-Pfads und die damit verbundene Latenz berücksichtigt werden, weshalb ein Scrubbing Center selektiv aktiviert wird.
Lokaler DDoS-Schutz und ein Scrubbing Center sind für unterschiedliche Dimensionen eines Angriffs zuständig. LiveShield kümmert sich um die Präzision: Es erkennt den Angriff, setzt FlowSpec-Regeln, filtert den Traffic zustandsbehaftet über AIF und sendet Signale an den Upstream, während es Blackholing als letztes Mittel vorhält. Das Scrubbing Center liefert Kapazität, wenn das Volumen die Leitung zu sättigen droht, und die Umleitung lässt sich an Schwellenwerte koppeln, die der Leitungskapazität entsprechen. So nutzt der Betreiber die externe Infrastruktur nur dann, wenn es begründet ist, und bewältigt im Alltag Angriffe in seinem eigenen Netz. Die Daten zu jedem von ihnen, einschließlich der Zeit bis zur Mitigation, fließen in den KSC-Bericht ein, der bei der Vorbereitung einer Vorfallsmeldung im Rahmen des Nationalen Cybersicherheitssystems (KSC) hilft.
Häufig gestellte Fragen
Ersetzt LiveShield ein Scrubbing Center? Nein. Es sind sich ergänzende Ebenen: LiveShield filtert Angriffe lokal, und das Scrubbing Center liefert Kapazität außerhalb der Leitungen des Betreibers.
Wann sollte der Traffic zu einem Scrubbing Center umgeleitet werden? Wenn das Angriffsvolumen die Leitung des Betreibers zu sättigen droht. Der Schwellenwert für die Umleitung lässt sich in Bezug auf die Leitungskapazität festlegen.
Was wird benötigt, damit LiveShield den Traffic zu einem Scrubbing Center umleiten kann? Der Betreiber legt die Präfixe und das Ziel der Umleitung fest, bestimmt die Schwellenwerte und stimmt die Art der Übergabe des Traffics mit dem Scrubbing Center ab. Die Konfiguration wird an das Netz des Betreibers angepasst.
Wird die Umleitung automatisch ausgelöst? Ja, nach der Erkennung eines Angriffs auf das Präfix, entsprechend den festgelegten Schwellenwerten.
Kehrt der Traffic nach dem Angriff automatisch zurück? Ja, die Rückführung des Traffics nach Ende des Angriffs kann automatisch erfolgen.
Wann nutzt LiveShield Blackholing (RTBH)? Blackholing ist immer das letzte Mittel. Bei einem Angriff setzt LiveShield es erst ein, wenn die vorherigen Schritte, einschließlich der FlowSpec-Regeln, nicht ausreichen.
Kann bei der Umleitung ein eigenes Skript verwendet werden? Ja. LiveShield liefert kein eigenes Skript, der Betreiber erstellt es passend zu seinem Netz.
Bietet LiveShield ein eigenes Scrubbing Center an? Nein. LiveShield ermöglicht die Umleitung des Traffics zu einem vom Betreiber gewählten Scrubbing Center. Das erfordert eine Konfiguration auf Seiten des Betreibers und des Scrubbing-Center-Anbieters.
Hilft AIF bei volumetrischen Angriffen? AIF behandelt zustandsbehaftete Angriffe. Bei einem volumetrischen Angriff, der die Leitung zu sättigen droht, übernehmen Upstream und Scrubbing Center die Rolle der Kapazität.