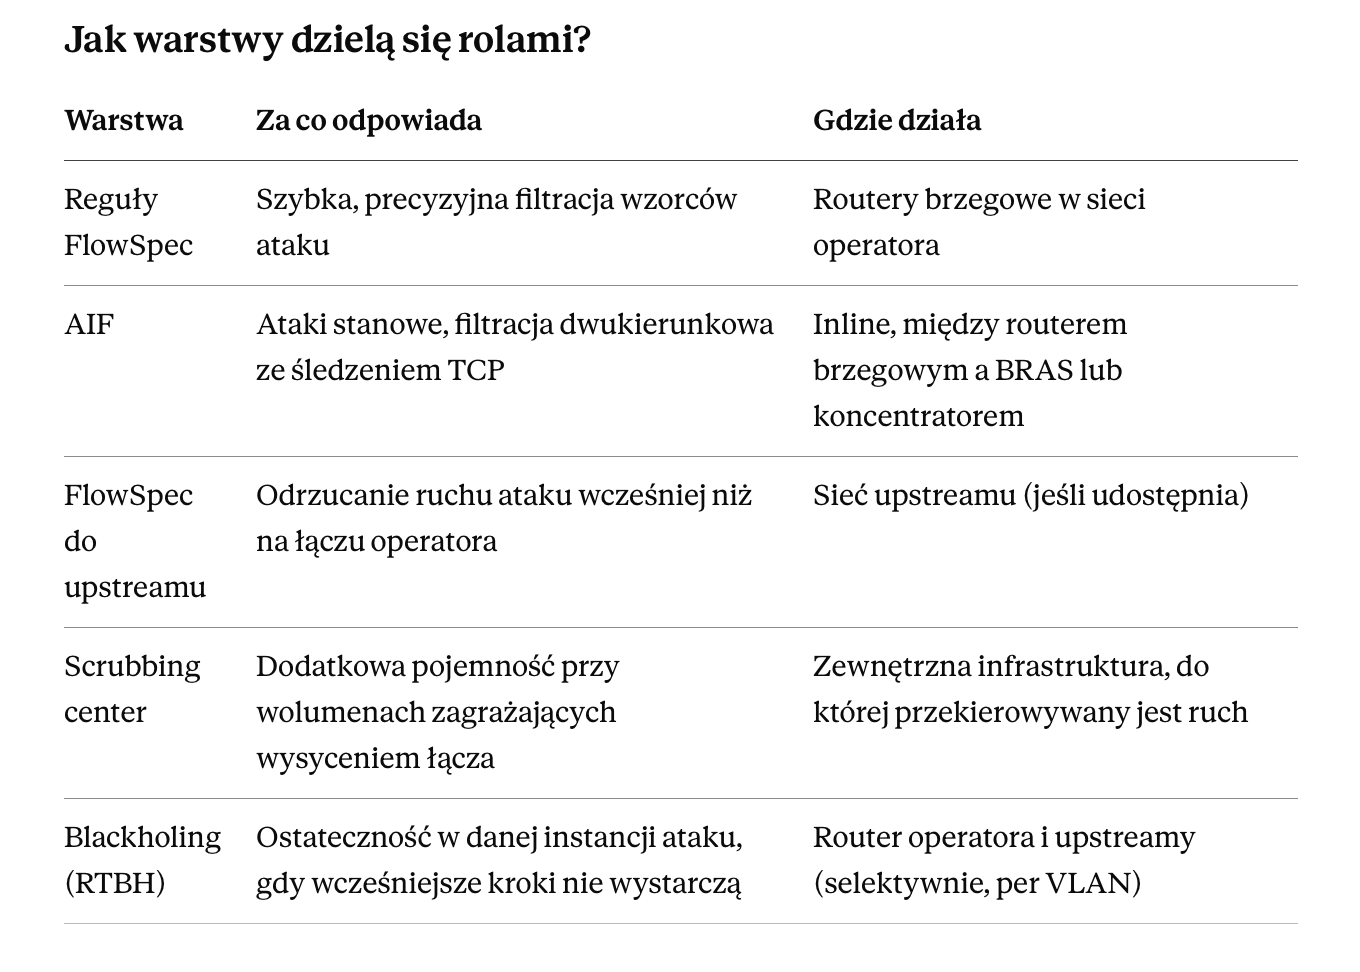
Skuteczna ochrona anty-DDoS operatora ISP ma zwykle kilka warstw. Pierwsza działa lokalnie, w sieci operatora: LiveShield wykrywa atak na kopii ruchu i zakłada reguły filtrujące BGP FlowSpec, a AIF filtruje ruch dwukierunkowo, śledząc stan połączeń TCP. Druga to sygnały do upstreamu - FlowSpec lub, jako ostateczność, blackholing (RTBH), jeśli upstream je udostępnia. Trzecia to scrubbing center, czyli zewnętrzna infrastruktura o dużej, zagregowanej przepustowości, do której można przekierować ruch na atakowany prefiks, gdy wolumen ataku zagraża wysyceniem łącza. Warstwy nie konkurują ze sobą - każda odpowiada za inny wymiar ataku: precyzję filtracji lub pojemność.
Dlaczego ochrona anty-DDoS powinna zaczynać się w sieci operatora?
Lokalna ochrona ma trzy cechy, których nie zastąpi żadna warstwa zewnętrzna: reaguje w sieci operatora bez dodatkowego skoku w trasie, daje operatorowi pełną kontrolę nad regułami i nie wymaga wysyłania ruchu poza sieć. Dla zdecydowanej większości ataków, z którymi mierzą się operatorzy ISP, precyzyjna reguła założona w kilka sekund od wykrycia jest rozwiązaniem najprostszym i najszybszym.
Dlatego w architekturze warstwowej to właśnie lokalna ochrona jest punktem wyjścia. Pozostałe warstwy rozszerzają ją tam, gdzie lokalne mechanizmy nie mają wpływu na to, co dzieje się poza siecią operatora.
Jak LiveShield chroni sieć lokalnie?
LiveShield analizuje kopię ruchu (SPAN/TAP), więc nie stoi na ścieżce produkcyjnej. Po wykryciu przekroczenia progów dla danego prefiksu, adresu lub podsieci generuje reguły w ustalonej kolejności: najpierw BGP FlowSpec jako podstawowy mechanizm. Blackholing selektywny (RTBH) jest zawsze ostatecznością - w danym ataku włącza się dopiero wtedy, gdy wcześniejsze kroki nie wystarczą, ponieważ odrzuca cały ruch do wskazanego adresu. Progi bps i pps można ustawiać osobno dla pojedynczych adresów IP i dla całej podsieci, co pozwala wykrywać także ataki rozproszone na wiele adresów (carpet bombing).
Takie podejście jest precyzyjne, bo reguła FlowSpec dotyka tylko ruchu pasującego do wzorca ataku, a legalny ruch do tego samego adresu płynie dalej.
Do czego służy AIF i jak uzupełnia reguły FlowSpec?
AIF to element LiveShield stawiany inline, między routerem brzegowym a BRAS lub koncentratorem. Filtruje ruch dwukierunkowo i śledzi stan połączeń TCP. Dzięki temu rozpoznaje ruch, który nie ma prawa się pojawić, na przykład pakiety SYN-ACK, ACK lub RST bez wcześniejszego SYN wysłanego z sieci operatora. To typowy wzorzec ataków z odbiciem (reflection), które trudno opisać prostą regułą opartą na adresie czy porcie. Operator może zdefiniować prefiksy z allowlisty, a AIF ma tryby bypass.
AIF obsługuje więc ataki stanowe, w których liczy się kontekst połączenia. Nie zmienia on pojemności łączy upstreamowych - tym zajmują się kolejne warstwy.
Jak reguły trafiają do upstreamu?
Jeśli upstream udostępnia FlowSpec lub RTBH, LiveShield może wysyłać mu reguły, tak aby ruch ataku był odrzucany wcześniej niż na łączu operatora. To, czy i na jakich zasadach upstream przyjmuje takie sygnały, trzeba potwierdzić osobno z każdym upstreamem.
Blackholing (RTBH) pozostaje ostatecznością w każdej instancji ataku: LiveShield sięga po niego dopiero wtedy, gdy wcześniejsze kroki, czyli reguły FlowSpec i pozostałe mechanizmy ochrony, nie wystarczą. Gdy jest potrzebny, obsługiwany jest wariant selektywny: upstreamy są rozróżniane po VLAN 802.1Q, każdy ma własną community blackholingu, a wysyłanie można ograniczyć do wskazanych routerów BGP. Dzięki temu operator decyduje, do którego upstreamu trafia sygnał dla danego prefiksu.
Czym scrubbing center uzupełnia lokalną ochronę?
Scrubbing center to zewnętrzna infrastruktura, do której przekierowuje się ruch kierowany na atakowany adres. Tam jest czyszczony z pakietów ataku, a czysty ruch wraca do sieci operatora. Jego główna zaleta to pojemność: zagregowana przepustowość wielokrotnie większa niż łącza pojedynczego operatora.
To ważne w jednym scenariuszu: gdy wolumen ataku zbliża się do przepustowości łączy operatora i grozi ich wysyceniem. Filtracja lokalna działa na ruchu, który już dotarł do sieci, więc nie zwiększa pasma na wejściu. Scrubbing center przejmuje ruch przed tym punktem i dokłada pojemność, której sieć nie ma. Na co dzień, przy zwykłych atakach, nie jest potrzebne i nie powinno być domyślną trasą dla całego ruchu. Więcej o różnicach między oboma modelami piszemy w artykule o współpracy LiveShield ze scrubbing center.
Jak LiveShield uruchamia przekierowanie ruchu?
Przekierowanie do scrubbing center jest w LiveShield opcją konfiguracyjną po stronie operatora. Operator z góry wskazuje, które prefiksy mają być objęte przekierowaniem i do jakiego scrubbing center ruch ma trafić. System uruchamia je automatycznie, gdy wykryje atak i zostaną przekroczone ustalone progi, a nie przy każdym zdarzeniu.
Nie jest to gotowa integracja z jednym, wybranym dostawcą. Sposób przekazania ruchu dopasowuje się do sieci operatora i do ustaleń ze scrubbing center, dzięki czemu operator zachowuje swobodę wyboru.
Jak powiązać przekierowanie z pojemnością łącza?
O momencie przekierowania decydują progi, które ustala operator. Może je ustawić tak, aby przekierowanie włączało się wtedy, gdy ruch na prefiks zbliża się do pojemności łącza, a nie przy każdym wykrytym ataku. Progi można określać osobno dla pojedynczych adresów i dla całych podsieci.
Dzięki temu lokalne reguły obsługują mniejsze ataki, a scrubbing center pojawia się dopiero przy wolumenach, które mają znaczenie dla pojemności. Powrót ruchu po zakończeniu ataku może odbywać się automatycznie.
Czy w przekierowaniu można użyć własnego skryptu?
Tak. Przekierowanie można zrealizować własnym skryptem operatora, uruchamianym w reakcji na zdarzenia w LiveShield, takie jak początek lub koniec ataku. LiveShield nie dostarcza własnego, gotowego skryptu - operator przygotowuje go pod swoją sieć i ustalenia ze scrubbing center.
Jak przygotować sieć, żeby obie warstwy współpracowały?
Przekierowanie najlepiej zaplanować, zanim będzie potrzebne:
Wybierz prefiksy, które mają być objęte przekierowaniem.
Uzgodnij ze scrubbing center sposób przekazania ruchu i zaplanuj go razem z konfiguracją sieci.
Ustaw progi wolumenu w odniesieniu do pojemności łączy, osobno dla adresów i podsieci.
Potwierdź z upstreamami, czy przyjmują FlowSpec lub RTBH, i przygotuj blackholing selektywny jako ostateczność na wypadek, gdyby wcześniejsze kroki nie wystarczyły.
Przetestuj całość na wybranym prefiksie i ustal procedurę powrotu ruchu.
Przy każdym przekierowaniu warto uwzględnić zmianę trasy ruchu i związane z nią opóźnienie, dlatego scrubbing center włącza się selektywnie.
Lokalna ochrona anty-DDoS i scrubbing center odpowiadają za różne wymiary ataku. LiveShield zajmuje się precyzją: wykrywa atak, zakłada reguły FlowSpec, filtruje ruch stanowo przez AIF i wysyła sygnały do upstreamu, a blackholing zostawia jako ostateczność. Scrubbing center dodaje pojemność, gdy wolumen zagraża wysyceniem łącza, a przekierowanie można powiązać z progami odpowiadającymi pojemności łączy. Dzięki temu operator korzysta z zewnętrznej infrastruktury tylko wtedy, gdy ma to uzasadnienie, a na co dzień obsługuje ataki w swojej sieci. Dane o każdym z nich, razem z czasem do mitygacji, trafiają do raportu KSC, który pomaga przygotować zgłoszenie incydentu w ramach Krajowego Systemu Cyberbezpieczeństwa.
Najczęściej zadawane pytania
Czy LiveShield zastępuje scrubbing center? Nie. To uzupełniające się warstwy: LiveShield filtruje ataki lokalnie, a scrubbing center dodaje pojemność poza łączami operatora.
Kiedy przekierować ruch na scrubbing center? Gdy wolumen ataku zagraża wysyceniem łącza operatora. Próg przekierowania można ustawić w odniesieniu do pojemności łącza.
Co jest potrzebne, żeby LiveShield mógł przekierować ruch do scrubbing center? Operator wskazuje prefiksy i miejsce docelowe przekierowania oraz ustala progi, a sposób przekazania ruchu uzgadnia ze scrubbing center. Konfiguracja jest dopasowywana do sieci operatora.
Czy przekierowanie włącza się automatycznie? Tak, po wykryciu ataku na prefiksie, zgodnie z ustawionymi progami.
Czy ruch wraca automatycznie po ataku? Tak, powrót ruchu po zakończeniu ataku może odbywać się automatycznie.
Kiedy LiveShield używa blackholingu (RTBH)? Blackholing jest zawsze ostatecznością. W danym ataku LiveShield stosuje go dopiero wtedy, gdy wcześniejsze kroki, w tym reguły FlowSpec, nie wystarczą.
Czy w przekierowaniu można użyć własnego skryptu? Tak. LiveShield nie dostarcza własnego skryptu, operator przygotowuje go pod swoją sieć.
Czy LiveShield oferuje własne scrubbing center? Nie. LiveShield umożliwia przekierowanie ruchu do scrubbing center wskazanego przez operatora. Wymaga to konfiguracji po stronie operatora i dostawcy scrubbing center.
Czy AIF pomaga przy ataku wolumetrycznym? AIF obsługuje ataki stanowe. Przy ataku wolumetrycznym zagrażającym wysyceniem łącza rolę pojemnościową przejmują upstream i scrubbing center.
Powiązane artykuły
Nie czekaj na następny atak DDoS.
Skontaktuj się z nami już dziś!