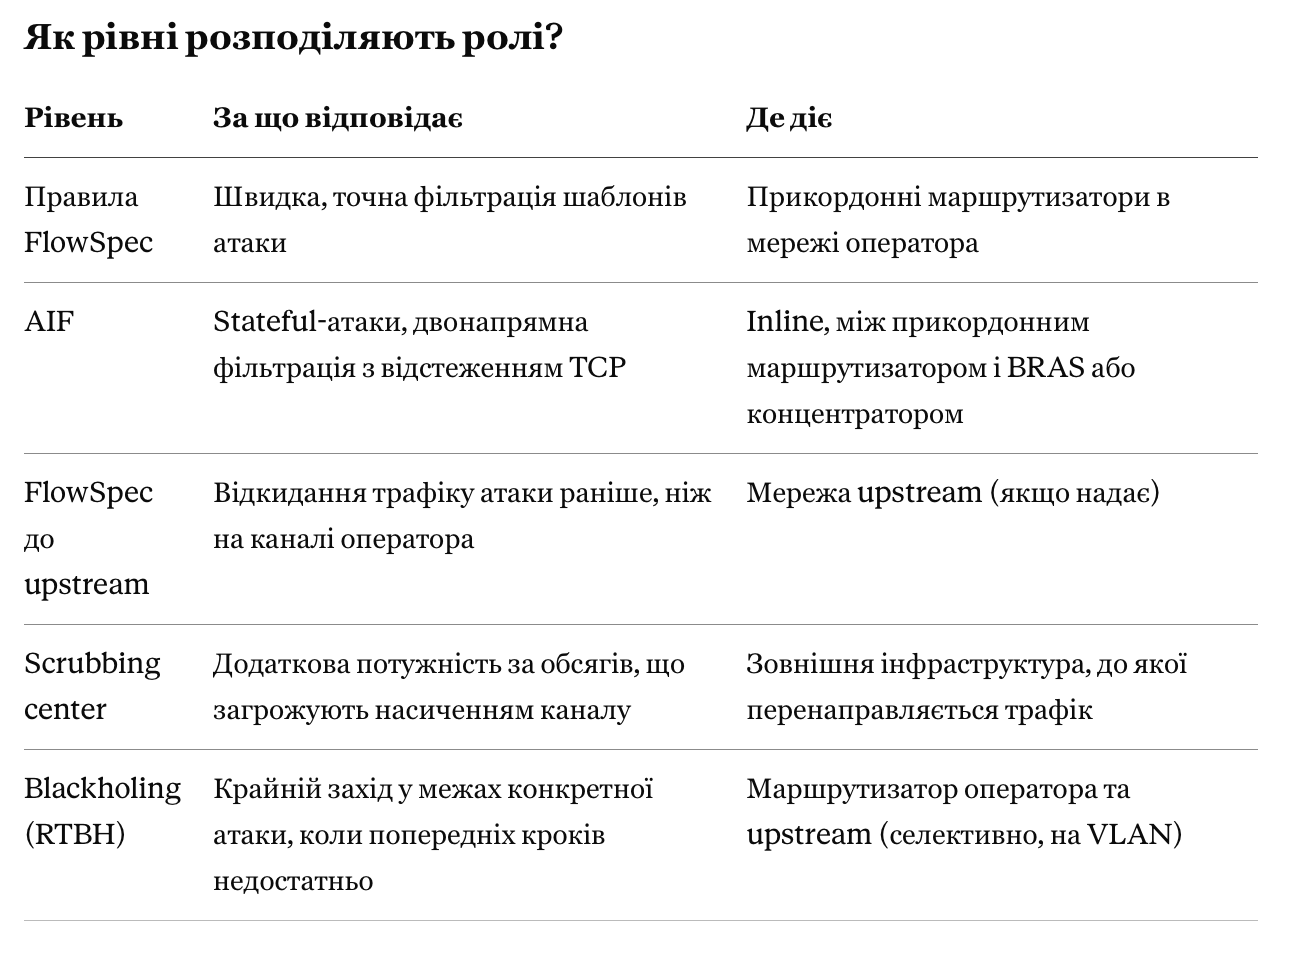
Ефективний захист ISP-оператора від DDoS зазвичай складається з кількох рівнів. Перший працює локально, у мережі оператора: LiveShield виявляє атаку на копії трафіку та створює правила фільтрації BGP FlowSpec, а AIF фільтрує трафік у двох напрямках і відстежує стан TCP-з'єднань. Другий - сигнали до upstream: FlowSpec або, як крайній захід, blackholing (RTBH), якщо upstream його надає. Третій - scrubbing center, тобто зовнішня інфраструктура з великою агрегованою пропускною здатністю, до якої можна перенаправити трафік на атакований префікс, коли обсяг атаки загрожує насиченням каналу. Рівні не конкурують між собою - кожен відповідає за інший вимір атаки: точність фільтрації або потужність.
Чому захист від DDoS має починатися в мережі оператора?
Локальний захист має три властивості, яких не замінить жоден зовнішній рівень: він реагує в мережі оператора без додаткового стрибка в маршруті, дає оператору повний контроль над правилами та не потребує виведення трафіку за межі мережі. Для переважної більшості атак, з якими стикаються ISP-оператори, точне правило, створене за кілька секунд після виявлення, є найпростішим і найшвидшим рішенням.
Тому в багаторівневій архітектурі саме локальний захист є відправною точкою. Інші рівні розширюють його там, де локальні механізми не можуть впливати на те, що відбувається поза мережею оператора.
Як LiveShield захищає мережу локально?
LiveShield аналізує копію трафіку (SPAN/TAP), тож не стоїть на виробничому шляху. Після виявлення перевищення порогів для певного префіксу, адреси чи підмережі він створює правила в усталеному порядку: спочатку BGP FlowSpec як основний механізм. Селективний blackholing (RTBH) завжди є крайнім заходом - у межах конкретної атаки він вмикається лише тоді, коли попередніх кроків недостатньо, оскільки відкидає весь трафік до вказаної адреси. Пороги bps і pps можна задавати окремо для окремих IP-адрес і для всієї підмережі, що дозволяє виявляти також атаки, розподілені на багато адрес (carpet bombing).
Такий підхід є точним, бо правило FlowSpec зачіпає лише трафік, що відповідає шаблону атаки, а легітимний трафік до тієї самої адреси проходить далі.
Для чого потрібен AIF і як він доповнює правила FlowSpec?
AIF - це елемент LiveShield, який встановлюють inline, між прикордонним маршрутизатором і BRAS або концентратором. Він фільтрує трафік у двох напрямках і відстежує стан TCP-з'єднань. Завдяки цьому він розпізнає трафік, якого не має бути, наприклад пакети SYN-ACK, ACK або RST без попереднього SYN, надісланого з мережі оператора. Це типовий шаблон атак із відбиттям (reflection), які важко описати простим правилом на основі адреси чи порту. Оператор може задати префікси в allowlist, а AIF має режими bypass.
Отже, AIF обробляє stateful-атаки, де важливий контекст з'єднання. Він не змінює пропускної здатності каналів upstream - цим займаються наступні рівні.
Як правила потрапляють до upstream?
Якщо upstream надає FlowSpec або RTBH, LiveShield може надсилати йому правила, щоб трафік атаки відкидався раніше, ніж на каналі оператора. Чи приймає upstream такі сигнали і на яких умовах, потрібно підтверджувати окремо з кожним upstream.
Blackholing (RTBH) залишається крайнім заходом у кожному випадку атаки: LiveShield застосовує його лише тоді, коли попередніх кроків, тобто правил FlowSpec та інших механізмів захисту, недостатньо. Коли він потрібен, підтримується селективний варіант: upstream розрізняються за VLAN 802.1Q, кожен має власну community blackholing, а надсилання можна обмежити вибраними маршрутизаторами BGP. Завдяки цьому оператор вирішує, до якого upstream надходить сигнал для певного префіксу.
Чим scrubbing center доповнює локальний захист?
Scrubbing center - це зовнішня інфраструктура, до якої перенаправляється трафік, спрямований на атаковану адресу. Там він очищається від пакетів атаки, а чистий трафік повертається до мережі оператора. Його головна перевага - потужність: агрегована пропускна здатність у багато разів більша за канали окремого оператора.
Це важливо в одному сценарії: коли обсяг атаки наближається до пропускної здатності каналів оператора і загрожує їх насиченням. Локальна фільтрація діє на трафіку, який уже потрапив у мережу, тож не збільшує смугу на вході. Scrubbing center перехоплює трафік до цієї точки й додає потужність, якої мережа не має. У повсякденній роботі, за звичайних атак, він не потрібен і не повинен бути маршрутом за замовчуванням для всього трафіку. Докладніше про відмінності між обома моделями ми пишемо в статті про співпрацю LiveShield зі scrubbing center.
Як LiveShield запускає перенаправлення трафіку?
Перенаправлення до scrubbing center у LiveShield - це опція конфігурації на боці оператора. Оператор наперед визначає, які префікси мають бути охоплені перенаправленням і до якого scrubbing center має йти трафік. Система запускає його автоматично, коли виявляє атаку і перевищуються встановлені пороги, а не при кожній події.
Це не готова інтеграція з одним вибраним постачальником. Спосіб передачі трафіку підбирається під мережу оператора та домовленості зі scrubbing center, тому оператор зберігає свободу вибору.
Як пов'язати перенаправлення з пропускною здатністю каналу?
Про момент перенаправлення вирішують пороги, які встановлює оператор. Він може задати їх так, щоб перенаправлення вмикалося, коли трафік на префікс наближається до потужності каналу, а не при кожній виявленій атаці. Пороги можна визначати окремо для окремих адрес і для цілих підмереж.
Завдяки цьому локальні правила обробляють менші атаки, а scrubbing center з'являється лише за обсягів, що мають значення для потужності. Повернення трафіку після завершення атаки може відбуватися автоматично.
Чи можна під час перенаправлення використати власний скрипт?
Так. Перенаправлення можна реалізувати власним скриптом оператора, який запускається у відповідь на події в LiveShield, наприклад початок або завершення атаки. LiveShield не постачає власного готового скрипта - оператор готує його під свою мережу та домовленості зі scrubbing center.
Як підготувати мережу, щоб обидва рівні працювали разом?
Перенаправлення найкраще спланувати до того, як воно знадобиться:
Виберіть префікси, які мають бути охоплені перенаправленням.
Домовтеся зі scrubbing center про спосіб передачі трафіку та сплануйте його разом із конфігурацією мережі.
Встановіть пороги обсягу відносно пропускної здатності каналів, окремо для адрес і підмереж.
Підтвердьте з upstream, чи приймають вони FlowSpec або RTBH, і підготуйте селективний blackholing як крайній захід на випадок, якщо попередніх кроків буде недостатньо.
Протестуйте все на вибраному префіксі та визначте процедуру повернення трафіку.
За кожного перенаправлення варто враховувати зміну маршруту трафіку та пов'язану з нею затримку, тому scrubbing center вмикається вибірково.
Локальний захист від DDoS і scrubbing center відповідають за різні виміри атаки. LiveShield відповідає за точність: виявляє атаку, створює правила FlowSpec, фільтрує трафік з урахуванням стану через AIF і надсилає сигнали до upstream, а blackholing залишає як крайній захід. Scrubbing center додає потужність, коли обсяг загрожує насиченням каналу, а перенаправлення можна пов'язати з порогами, що відповідають пропускній здатності каналів. Завдяки цьому оператор користується зовнішньою інфраструктурою лише тоді, коли це виправдано, а в повсякденній роботі обробляє атаки у власній мережі. Дані про кожну з них, разом із часом до мітигації, потрапляють до звіту KSC, який допомагає підготувати повідомлення про інцидент у межах Національної системи кібербезпеки (Krajowy System Cyberbezpieczeństwa, KSC).
Часті запитання
Чи замінює LiveShield scrubbing center? Ні. Це рівні, що доповнюють один одного: LiveShield фільтрує атаки локально, а scrubbing center додає потужність поза каналами оператора.
Коли слід перенаправляти трафік до scrubbing center? Коли обсяг атаки загрожує насиченням каналу оператора. Поріг перенаправлення можна встановити відносно пропускної здатності каналу.
Що потрібно, щоб LiveShield міг перенаправити трафік до scrubbing center? Оператор визначає префікси та ціль перенаправлення, встановлює пороги й узгоджує зі scrubbing center спосіб передачі трафіку. Конфігурація підбирається під мережу оператора.
Чи вмикається перенаправлення автоматично? Так, після виявлення атаки на префікс, відповідно до встановлених порогів.
Чи повертається трафік автоматично після атаки? Так, повернення трафіку після завершення атаки може відбуватися автоматично.
Коли LiveShield використовує blackholing (RTBH)? Blackholing завжди є крайнім заходом. У межах конкретної атаки LiveShield застосовує його лише тоді, коли попередніх кроків, зокрема правил FlowSpec, недостатньо.
Чи можна під час перенаправлення використати власний скрипт? Так. LiveShield не постачає власного скрипта, оператор готує його під свою мережу.
Чи пропонує LiveShield власний scrubbing center? Ні. LiveShield дозволяє перенаправляти трафік до scrubbing center, вибраного оператором. Це потребує конфігурації на боці оператора та постачальника scrubbing center.
Чи допомагає AIF під час волюметричної атаки? AIF обробляє stateful-атаки. За волюметричної атаки, що загрожує насиченням каналу, роль потужності беруть на себе upstream і scrubbing center.