Ein eigenes Anti-DDoS-System und ein Dienst vom Upstream schließen sich nicht aus, denn sie sind für unterschiedliche Aufgaben zuständig. Der Upstream-Dienst liefert die Kapazität des Anbieternetzes und greift, bevor der Traffic die Leitung des Betreibers erreicht, erfasst aber nur den Traffic, der über diesen Anbieter läuft. Ein eigenes System sieht den Traffic aller überwachten Leitungen, entscheidet innerhalb von Sekunden über die Reaktion und kann Regeln oder Blackholing an den Upstream senden. Für die meisten Betreiber lautet die Frage daher nicht „ob", sondern „wie die Rollen aufgeteilt werden".
Was bieten Anti-DDoS-Dienste von Upstreams?
Ein Upstream kann dem Betreiber eine oder mehrere Schutzstufen anbieten: Blackholing per BGP-Community, die Annahme von BGP-FlowSpec-Regeln vom Kunden, einen verwalteten Dienst mit Erkennung und Filterung auf Anbieterseite sowie die Umleitung des Traffics zu einem Scrubbing Center. Umfang und Bedingungen unterscheiden sich von Anbieter zu Anbieter.
Auf dem polnischen Markt sind unter anderem zwei solche Dienste öffentlich beschrieben:
Orange: DDoS Protection wird beschrieben als kontinuierliche Überwachung des Kundentraffics rund um die Uhr (24/7/365), Erkennung von Anomalien und Eliminierung verdächtiger Pakete, mit einem ständig erreichbaren SOC und einem Abschlussbericht nach dem Vorfall. Die Blockierung erfolgt automatisch oder nach Rücksprache mit dem Kunden. Der separate Dienst Orange Internet Protection ist eine Zusatzoption für Kunden von Biznesowy VPN und Miejski Ethernet, und über seine automatische Aktivierung wird der Kunde elektronisch informiert.
Exatel: TAMA gibt es in drei Varianten. Basic setzt Blackholing ein, Standard filtert bösartigen Traffic und lässt legitimen durch, Advanced ergänzt SOC-Unterstützung während des Angriffs. Der Dienst schützt Kunden auf Leitungen von Exatel und läuft auf einer zentralen Plattform in dessen Rechenzentrum. Der volumetrische Schutz ist bis 100 Gbit/s beschrieben, und die pps- und bps-Schwellenwerte für einzelne IP-Adressen kann der Kunde selbst festlegen.
Kapazität ist ein realer Vorteil des Anbieternetzes. CERT Orange Polska beschrieb einen Angriff auf eine einzelne IP-Adresse mit einer Spitze von 1,5 Tbit/s. Das ist ein Vielfaches der Leitungen eines typischen lokalen Betreibers. Auf den öffentlichen Seiten beider Dienste haben wir dagegen weder konkrete Reaktionszeiten noch Preise gefunden, daher müssen diese Parameter direkt beim Anbieter erfragt werden.
Was bietet ein eigenes Anti-DDoS-System im Netz des Betreibers?
Ein eigenes System sieht den Traffic aus der Perspektive des gesamten Betreibernetzes und reagiert auf dessen Routern. LiveShield analysiert eine Kopie des Traffics von einem SPAN-Port oder einem optischen Link TAP, außerhalb des Produktionspfads, und erfasst daher alle überwachten Leitungen, nicht nur die eines Anbieters.
Die Schwellenwerte in pps und bps werden getrennt für einzelne IP-Adressen und für Subnetze festgelegt, wodurch auch Carpet Bombing erkannt wird.
Nach der Erkennung setzt das System auf den Edge-Routern des Betreibers BGP-FlowSpec-Regeln, die auf die Merkmale des Traffics zugeschnitten sind, während Blackholing das letzte Mittel bleibt. Die Unterschiede beschreiben wir im Beitrag zu FlowSpec und RTBH.
Für zustandsbehaftete Angriffe wie SYN-ACK-Reflection dient der Inline-Filter LiveShield AIF.
Der Traffic bleibt im Netz des Betreibers. Laut Dokumentation wird er nicht aus der Infrastruktur hinausgetunnelt, es entsteht also keine dauerhafte Latenz.
Der Verlauf des Vorfalls wird aufgezeichnet, und der KSC-Bericht enthält u. a. den Zeitpunkt der Erkennung, der ersten Regel und die Zeit bis zur Mitigation. Meldungen an das CSIRT sendet das System nicht, den Bericht erzeugt der Nutzer.
Die Lizenz wird nicht nach der Anzahl der Standorte oder Geräte berechnet. Die Grundsätze beschreiben wir im Beitrag Eine Lizenz für das gesamte Netz.
Worin unterscheidet sich ein Upstream-Dienst von einem eigenen System?
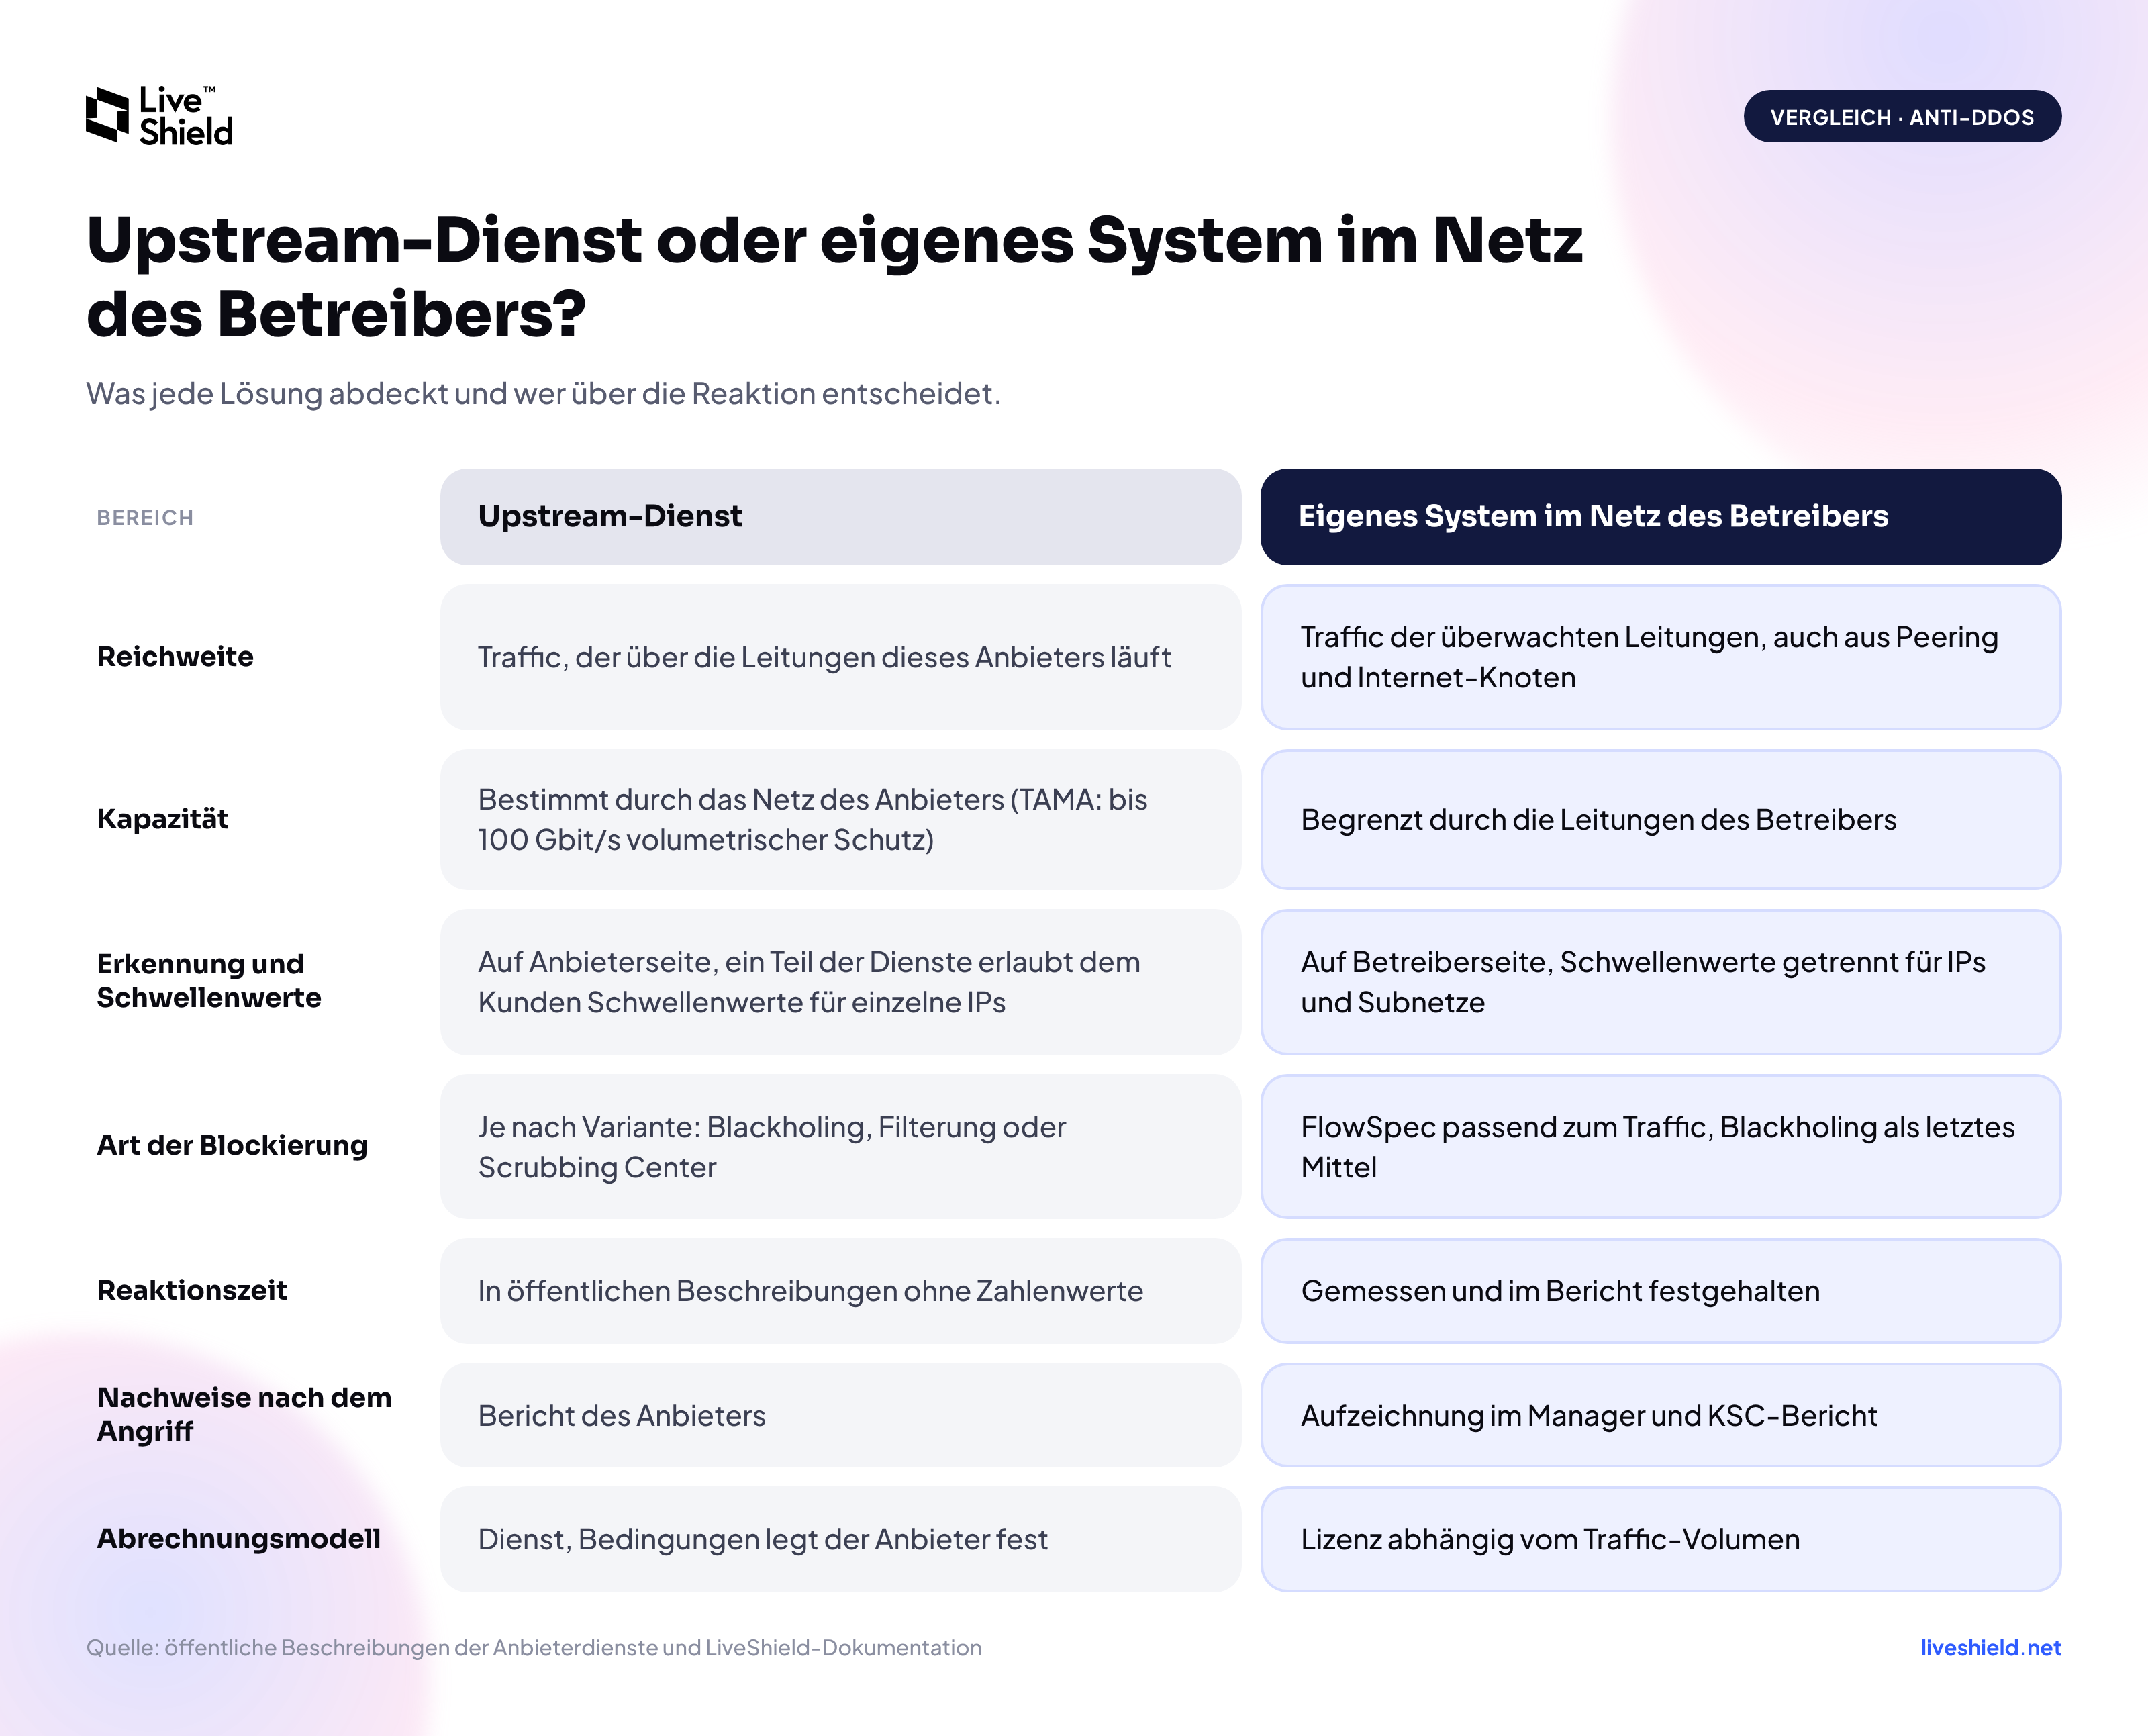
Der Unterschied betrifft die Reichweite der Sichtbarkeit, die Kapazität und die Frage, wer die Entscheidung trifft. Die folgende Gegenüberstellung beruht auf öffentlich verfügbaren Beschreibungen der Dienste und auf der LiveShield-Dokumentation.
Vergleich: Upstream-Dienst und eigenes Anti-DDoS-System im Netz des Betreibers. Reichweite, Kapazität, Erkennung und Schwellenwerte, Art der Blockierung, Reaktionszeit, Nachweise nach dem Angriff und Abrechnungsmodell.
Keine der Spalten gewinnt in jeder Zeile. Ein Vergleich ist daher erst sinnvoll, wenn man ihn mit dem Profil des eigenen Netzes abgleicht.
Warum reicht ein System im Netz des Betreibers nicht gegen einen Angriff, der größer ist als die Leitung?
Die Filterung im Netz des Betreibers wirkt auf Traffic, der es bereits erreicht hat. Sättigt ein Angriff die Leitung zum Upstream, stellen Regeln auf dem Edge-Router die Bandbreite nicht wieder her, denn die Pakete haben sie bereits belegt. Diesen Fall behandeln wir ausführlicher im Beitrag darüber, was passiert, wenn ein DDoS-Angriff die Bandbreite der Uplink-Leitung übersteigt.
Dann muss das Signal weiter nach oben gehen: FlowSpec-Regeln oder Blackholing an den Upstream, sofern der Anbieter sie anbietet, oder die Umleitung des Traffics zu einem Scrubbing Center. In dieser Rolle ergänzen Upstream-Dienste den lokalen Schutz, statt ihn zu ersetzen.
Wie sah die Rollenverteilung bei einem Angriff mit 70 Gbit/s auf eine einzelne Adresse aus?
In der ersten Angriffswelle wählte das lokale System die Regeln, und die Durchsetzung des Blackholings übernahmen die Upstreams. Am 27. September 2026 begann im Netz eines Warschauer Betreibers, der durch LiveShield geschützt wird, ein Angriff auf eine einzelne IPv4-Adresse eines Teilnehmers. Die Spitze lag bei 70,47 Gbit/s und 7,15 Mpps in der dritten Sekunde.
Lokal setzte das System FlowSpec-Regeln, die auf den Traffic zugeschnitten waren: Verwerfen von UDP auf Port 80, kleinen UDP-Datagrammen und IP-Fragmenten, in der zweiten Welle zusätzlich TCP SYN und ICMP.
Bei einem Volumen von über 70 Gbit/s kündigte es den Upstreams Blackholing der Opferadresse an. Es dauerte 68 Sekunden, von 20:19:42 bis 20:20:50, und wurde danach automatisch aufgehoben.
Der Traffic von zwei Transit-Anbietern sank nahezu auf null, während der Traffic von den Internet-Knoten weiterhin ausgetauscht wurde und den FlowSpec-Regeln unterlag.
Die zweite Welle mit einem Volumen von ca. 52 Gbit/s überschritt die Blackholing-Schwellenwerte nicht. FlowSpec-Regeln reichten aus.
Die Daten stammen aus dem LiveShield-Panel und zeigen den eingehenden Traffic ins Netz. Wie sich die Nebenwirkungen von Blackholing begrenzen lassen, beschreiben wir im Beitrag zu selektivem Blackholing.
Wie lässt sich ein eigenes System mit einem Upstream-Dienst verbinden?
Die Verbindung erfordert Absprachen mit jedem Upstream einzeln, denn der Anbieter entscheidet, welche Signale er annimmt. In der Praxis besteht sie aus mehreren Elementen.
Angebot des Upstreams klären. Für jeden Anbieter muss bestätigt werden, ob er FlowSpec und RTBH annimmt und welche Communities oder Parameter erforderlich sind. Ein Teil der Anbieter verlangt eine separate BGP-Session nur für Blackholing.
Community pro Upstream. LiveShield kündigt die Blackhole-Route mit einer lokalen Community an, und der Router schreibt sie in die vom jeweiligen Anbieter geforderte Community um. Die Anforderungen jedes Anbieters werden im Menü Upstreams konfiguriert (Blackholing-Dokumentation).
Selektives Blackholing. Die Route geht nur an Upstreams, die ihre eigenen Schwellenwerte überschritten haben. Das erfordert die Kennzeichnung des Traffics per VLAN 802.1Q und arbeitet langsamer als normales Blackholing, weil das System den Traffic jedes Upstreams separat verfolgt. RTBH funktioniert in der Regel nur bei IP-Transit-Anbietern, bei privatem Peering und an Internet-Knoten wird es üblicherweise nicht unterstützt.
Umleitung zum Scrubbing Center. Hat der Betreiber einen Vertrag mit einem solchen Anbieter, kann das System nach der Erkennung eines Angriffs auf ein Präfix eine FlowSpec-Regel mit der Aktion redirect zu einem bestimmten VRF oder einer IP-Adresse erzeugen. Die Umleitung lässt sich an Volumen-Schwellenwerte koppeln, und die Rückführung des Traffics nach dem Angriff kann automatisch erfolgen. Der Router muss die Aktion redirect unterstützen, und die Konfiguration wird an das Netz des Betreibers und des Anbieters angepasst. Details beschreibt der Beitrag zur Verbindung von lokalem Schutz und Scrubbing Center.
Test, ohne auf einen Angriff zu warten. Mit Manual Rules lässt sich manuelles Blackholing für eine ausgewählte Adresse mit gewählter Community und gewählten Upstreams erstellen. Man sollte prüfen, ob der Anbieter die /32-Route tatsächlich angenommen hat und den Traffic zu dieser Adresse verwirft.
Wann genügt ein Upstream-Dienst, und wann ist ein eigenes System nötig?
Ein Upstream-Dienst kann als erster Schritt genügen, wenn das Netz einen einzigen Transit-Anbieter nutzt, keine Ressourcen für den Betrieb eines eigenen Systems hat und das Reaktionstempo des Anbieters akzeptiert. Ein eigenes System ist nötig, wenn der Betreiber eine eigene AS-Nummer, mehrere Upstreams, Peering oder Internet-Knoten hat und Teilnehmer selektiv schützen möchte, denn der Dienst eines einzelnen Anbieters sieht den Traffic aus den übrigen Richtungen nicht.
In den meisten Netzen mit einem solchen Profil bewährt sich eine mehrstufige Anordnung: Das eigene System erkennt und filtert lokal, und der Upstream liefert Kapazität dort, wo die lokale Filterung nicht ausreicht.
Die Funktionsweise des LiveShield-Panels lässt sich in der öffentlichen Demo auf demo.liveshield.net ansehen. Die technische Dokumentation steht unter docs.liveshield.net bereit, und zur Einführung im eigenen Netz kann man sich an [email protected] wenden.